یادداشتهای استودیو
ربات معاملاتی با عامل هوش مصنوعی؛ سفارش را مدل میفرستد، مسئولیتش با شماست
عامل هوش مصنوعی را به حساب معاملاتی وصل میکنید؟ مسئولیت سفارش با شماست. کلید API محدود، دروازهٔ پیش از سفارش، کلید توقف و لاگ تصمیم را بیرون از مدل بسازید.
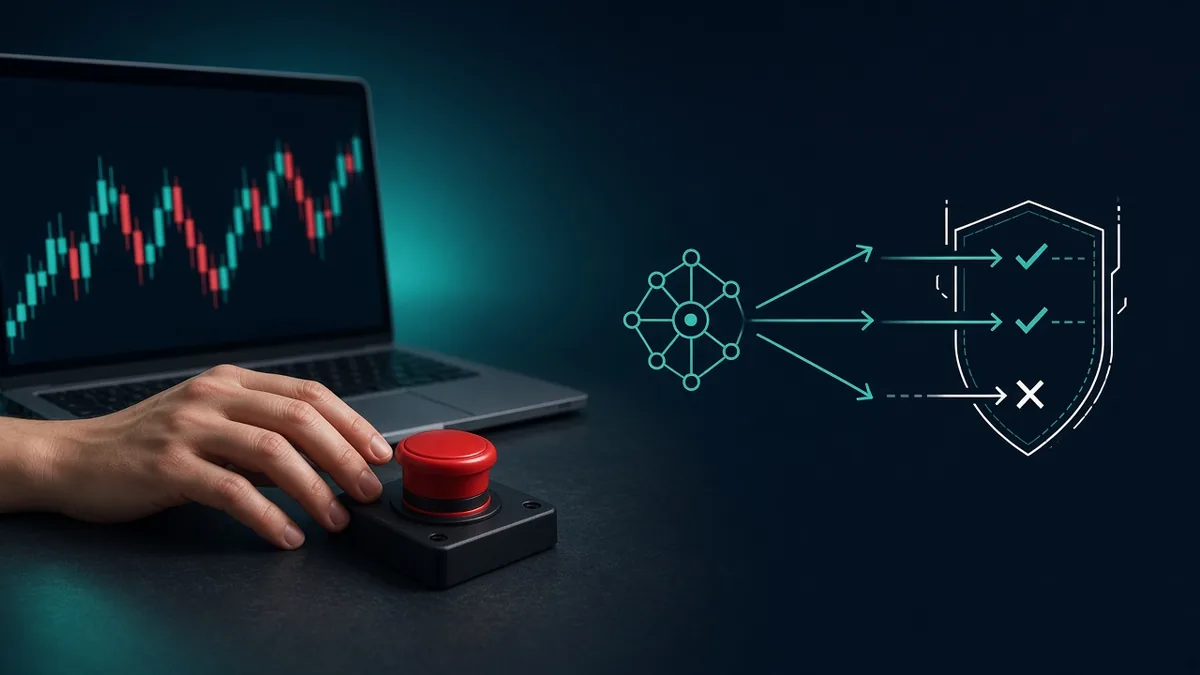
وصل کردن یک مدل زبانی به API صرافی یا کارگزار امروز کار یک عصر است. چند خط کد، یک کلید API و یک دستور ساده مثل «با این سرمایه، روند را دنبال کن» کافی است تا عاملی ساخته شود که خودش بازار را بخواند و سفارش بفرستد. همین سادگی، پرسشی را جدی کرده که تا چندی پیش فقط برای صندوقها و کارگزاریها مطرح بود: اگر عامل اشتباه کند، چه کسی پاسخگوست و چه چیزی باید جلویش را بگیرد؟
این مقاله برای معاملهگران و برنامهنویسانی است که میخواهند عامل هوش مصنوعی را به حساب واقعی وصل کنند، یا همین حالا وصل کردهاند. پاسخ کوتاهش این است: مسئولیت با شماست، و کنترلهای اصلی باید بیرون از مدل ساخته شوند، نه داخل پرامپت. در ادامه میبینیم این کنترلها دقیقاً کداماند.
چرا این پرسش حالا جدی شده است
در هفتههای اخیر، تنظیمگر و بورس آمریکا هر دو صریحاً سراغ «معامله با عامل» (Agentic Trading) رفتهاند. کمیسیون معاملات آتی کالای آمریکا (CFTC) در ۲۸ اکتبر ۲۰۲۶ نخستین نشست «Frontier Forum» را برگزار کرد که یکی از دو پنلش به معامله با عامل اختصاص داشت. رئیس این نهاد در سخنرانی افتتاحیه پرسشهایی را مطرح کرد که هنوز پاسخ رسمی ندارند؛ از جمله اینکه اگر عامل «سرکش» شود چه کسی مسئول است (متن سخنرانی در سایت CFTC).
یک هفته بعد، در ۴ نوامبر، مدیر ارشد مقرراتگذاری گروه CME در پنلی در نمایشگاه FIA Expo پاسخ روشنتری داد. به گزارش FIA، او گفت برایش فرقی نمیکند سفارش از یک سامانهٔ عاملمحور آمده باشد یا از معاملهگر انسانی، و کسی که دستور میدهد همچنان مسئول است. به گفتهٔ او، قاعدهٔ CME دربارهٔ معاملات مخل نظم بازار، ادعای «نمیدانستم» را نمیپذیرد. او همچنین گفت CME پیشتر از معاملهگرانی که با مدلهای زبانی استراتژی میسازند استعلام کرده و تعداد استعلامها از یکی از آنها «بسیار بیشتر» از حالتی بوده که یک معاملهگر معمولی سفارش بازار بزرگی را در بازاری کمعمق ثبت میکند (گزارش FIA، ۱۶ نوامبر ۲۰۲۶).
اینها حرفهای بازار آتی آمریکاست و مستقیماً قانونی برای بازار شما نیست. اما منطقشان جهانی است: سفارشی که از حساب شما خارج میشود، سفارش شماست. اگر نتوانید توضیح دهید چرا فرستاده شده، مشکل فقط حقوقی نیست؛ یعنی کنترلی در کار نبوده است.
عامل با ربات قاعدهمحور چه فرقی دارد
یک اکسپرت یا ربات قاعدهمحور همان کاری را میکند که نوشته شده است. اگر شرط ورود اشتباه باشد، هر بار همان اشتباه را تکرار میکند و با بکتست و بازبینی کد پیدا میشود. عامل هوش مصنوعی فرق دارد: به آن هدف میدهید و خودش راه رسیدن به هدف را انتخاب میکند. در همان گزارش FIA، وکیلی که پنل را اداره میکرد به همین تفاوت اشاره کرد: در ربات کلاسیک، کد نشان میدهد معاملهگر چه خواسته؛ عامل اما فقط هدف گرفته و استراتژی را خودش ساخته است.
این تفاوت سه پیامد عملی دارد:
- رفتار ثابت نیست. یک ورودی یکسان ممکن است در دو اجرا به دو تصمیم متفاوت برسد، و با عوض شدن نسخهٔ مدل یا پرامپت، رفتار تغییر کند.
- ابهام زبان خطرناک است. مسئول انطباق Robinhood Derivatives در همان پنل هشدار داد که پرامپت ضعیف یا عبارت مبهم میتواند برداشت مدل از درخواست را تغییر دهد.
- آزمون یکباره کافی نیست. عاملی که امروز درست رفتار کرده، تضمینی برای فردا نیست؛ پس کنترل باید در هر سفارش اعمال شود، نه فقط پیش از راهاندازی.
اصل اول: حدها را عامل تعیین نمیکند
پروژهٔ امنیت هوش مصنوعی مولد OWASP، یکی از خطرهای اصلی برنامههای مبتنی بر مدل زبانی را «اختیار بیش از حد» (Excessive Agency) مینامد: عاملی که توانایی، دسترسی یا خودمختاری بیشتری از نیازش دارد. یکی از راهکارهای صریح این راهنما این است که مجوز را سیستم پاییندستی بررسی کند، نه اینکه به مدل اعتماد شود که خودش تشخیص دهد چه کاری مجاز است (OWASP LLM06:2025).
ترجمهٔ این اصل در معامله ساده است: جملهٔ «هرگز بیش از ۲٪ سرمایه ریسک نکن» در پرامپت، کنترل ریسک نیست؛ یک خواهش است. کنترل واقعی کدی است که عامل نمیتواند آن را تغییر دهد یا دور بزند.
کلید API با کمترین دسترسی
اولین و ارزانترین لایه، خود کلید API است. کلیدی که عامل با آن کار میکند فقط باید اجازهٔ خواندن و معامله داشته باشد، نه برداشت یا انتقال وجه. بسیاری از صرافیها این دسترسیها را جدا از هم تعریف میکنند. برای نمونه، در مستندات رسمی Binance هر کلید دسترسیهای جداگانهای برای خواندن، معامله، برداشت و انتقال داخلی دارد و فعال کردن برداشت بدون محدود کردن کلید به IPهای مشخص ممکن نیست (مستند دسترسیهای کلید API). جزئیات در هر صرافی و کارگزار فرق میکند؛ مستندات همان سرویسی را که استفاده میکنید بخوانید.
لایهٔ بعدی، جدا کردن پول است. Robinhood، طبق توضیح مسئول انطباقش در گزارش FIA، معامله با عامل را در حسابی جدا و از پیش شارژشده انجام میدهد؛ مبلغ را مشتری تعیین میکند و عامل نمیتواند خودش پول اضافه یا برداشت کند. همین الگو را میشود در مقیاس شخصی هم پیاده کرد: یک زیرحساب یا حساب جدا، با سرمایهای که از دست دادن کاملش را پذیرفتهاید.
دروازهٔ پیش از سفارش
مهمترین لایه، کدی است که بین عامل و API کارگزار مینشیند. عامل فقط «پیشنهاد سفارش» تولید میکند و این دروازه با قاعدههای ثابت تصمیم میگیرد که سفارش برود یا نه. یک نمونهٔ ساده در Python:
from dataclasses import dataclass
@dataclass
class Limits:
allowed_symbols: set
max_qty: float # سقف حجم هر سفارش
max_position: float # سقف موقعیت باز روی هر نماد
max_price_dev: float # حداکثر فاصلهٔ قیمت سفارش از آخرین قیمت (0.01 یعنی ۱٪)
daily_loss_limit: float # سقف زیان روزانه به واحد پول حساب
def check_order(order, position, last_price, daily_pnl, limits, kill_switch_on):
"""خروجی: (مجاز است؟، دلیل). این تابع فقط قاعده اجرا میکند و به متن مدل اعتماد نمیکند."""
if kill_switch_on:
return False, "kill switch on"
if order["symbol"] not in limits.allowed_symbols:
return False, "symbol not allowed"
if order["type"] != "limit":
return False, "only limit orders"
if not (0 < order["qty"] <= limits.max_qty):
return False, "qty out of range"
if abs(order["price"] - last_price) / last_price > limits.max_price_dev:
return False, "price too far from market"
signed = order["qty"] if order["side"] == "buy" else -order["qty"]
if abs(position + signed) > limits.max_position:
return False, "position limit"
if daily_pnl <= -limits.daily_loss_limit:
return False, "daily loss limit hit"
return True, "ok"
این کد با Python 3.13 و نُه آزمون واحد ساده اجرا شده است، اما به هیچ صرافی وصل نشده و برای حساب واقعی کافی نیست. مثلاً محاسبهٔ زیان روزانه، محدودیت تعداد سفارش در دقیقه و همگامسازی موقعیت با کارگزار را ندارد. هدفش نشان دادن یک ایده است: حدها در کد قطعی و آزمونپذیر نوشته میشوند و عامل راهی برای تغییرشان ندارد. محدود کردن نرخ سفارش هم مهم است؛ OWASP آن را راهی برای کم کردن خسارت پیش از کشف خطا میداند.
تأیید انسانی و کلید توقف
همهٔ تصمیمها ارزش یکسانی ندارند. خواندن موقعیتها کمخطر است؛ باز کردن موقعیت بزرگ یا معامله در نماد کمحجم پرخطر. OWASP برای اقدامهای پراثر، تأیید انسانی پیش از اجرا را توصیه میکند. Robinhood هم به گفتهٔ مسئولش بهطور پیشفرض پیش از ارسال هر سفارش از مشتری تأیید میگیرد، هرچند مشتری میتواند این مرحله را خاموش کند.
کنار تأیید، یک کلید توقف اضطراری (Kill Switch) لازم است که بیرون از عامل باشد: با یک فرمان، ارسال سفارش جدید متوقف شود و در صورت نیاز سفارشهای باز لغو شوند. این کلید باید در دست کسی باشد که لازم نیست برای استفاده از آن با عامل گفتوگو کند.
ورودیهای عامل هم سطح حملهاند
عاملی که خبر، توییت، صفحهٔ وب یا تحلیل دیگران را میخواند، در معرض «تزریق پرامپت غیرمستقیم» (Indirect Prompt Injection) است. OWASP این خطر را در صدر فهرست خطرهای برنامههای مدل زبانی گذاشته است: محتوای بیرونی، مثل یک وبسایت یا فایل، میتواند دستورهایی داشته باشد که رفتار مدل را عوض میکنند (OWASP LLM01).
یک سناریوی فرضی: عامل شما برای تحلیل احساسات بازار، پستهای یک شبکهٔ اجتماعی را میخواند. کسی متنی منتشر میکند که در ظاهر تحلیل است، اما جملهای پنهان دارد که از مدل میخواهد تمام موجودی را در یک نماد کمحجم بخرد. اگر خروجی عامل مستقیم به API برسد، این متن عملاً به سفارش تبدیل شده است.
دفاع اصلی همان دروازهٔ پیش از سفارش است، چون به متن اعتماد نمیکند و فقط عدد و قاعده میبیند. دو کار دیگر هم کمک میکند: عاملی که محتوای بیرونی میخواند، ابزار ارسال سفارش نداشته باشد و فقط خلاصه یا امتیاز تولید کند؛ و فهرست نمادهای مجاز کوتاه و ثابت باشد.
هر تصمیم باید قابل بازسازی باشد
مدیر مقررات CME در همان پنل گفت کسی که سامانهٔ معامله با عامل میسازد باید بتواند لاگهایی با زمانمهر از فرمانها، پرامپتها و تصمیمها، بههمراه دادههایی که سامانه به آنها تکیه کرده، ارائه دهد؛ و توصیه کرد سامانه «هر بار که تصمیم معاملاتی گرفته میشود» لاگ تولید کند.
حتی اگر هیچ تنظیمگری از شما لاگ نخواهد، خودتان برای فهمیدن زیانها به آن نیاز دارید. برای هر تصمیم دستکم اینها را ثبت کنید:
| چه چیزی | چرا |
|---|---|
| زمان، نام و نسخهٔ مدل، متن کامل پرامپت | رفتار با تغییر مدل یا پرامپت عوض میشود |
| دادههایی که عامل دیده (قیمت، خبر، موقعیت) | بدون آن، تصمیم قابل بازسازی نیست |
| خروجی خام عامل | برای تشخیص اشتباه برداشت یا تزریق پرامپت |
| نتیجهٔ دروازه و دلیل رد یا قبول | تا معلوم شود کنترلها واقعاً کار کردهاند |
| شناسهٔ سفارش، قیمت اجرا، کارمزد | برای مقایسهٔ انتظار با واقعیت |
مسیر کمریسک تا حساب واقعی
بکتست عامل مبتنی بر مدل زبانی یک دام خاص دارد. اگر دورهٔ آزمون پیش از تاریخ پایان دادهٔ آموزشی مدل باشد، مدل ممکن است خبرها و رویدادهای همان دوره را در آموزش دیده باشد. این نوعی نشت اطلاعات آینده است و نتیجه را خوشبینانهتر از واقعیت نشان میدهد. پس برای سنجش، دورهای را انتخاب کنید که بعد از تاریخ دانش مدل باشد و حتی در آن صورت، بکتست را پیشبینی آینده ندانید.
بعد از آن، ترتیب معقول این است:
- معاملهٔ کاغذی (Paper Trading). چند هفته با دادهٔ زنده و بدون پول واقعی، همراه با همان دروازه و همان لاگ.
- سرمایهٔ کوچک و جدا. در حساب جدا، با حدهای سختگیرانه و تأیید انسانی روشن.
- پایش هزینهها. کارمزد معامله، لغزش قیمت و هزینهٔ توکن مدل را کنار هم ببینید. استراتژیای که سود ناخالص کمی دارد، ممکن است بعد از این سه هزینه زیانده باشد.
- بازبینی منظم. تصمیمهای ردشده توسط دروازه را مرور کنید. اگر عامل مدام سفارشهای خارج از حد پیشنهاد میدهد، مشکل در هدف یا پرامپت است، نه در دروازه.
جمعبندی
عامل هوش مصنوعی میتواند تحلیل را سریعتر و گستردهتر کند، اما مسئولیت سفارش را از دوش شما برنمیدارد. کنترلهای واقعی آنهایی هستند که مدل نمیتواند تغییرشان دهد: کلید API با کمترین دسترسی، حساب جدا، دروازهٔ پیش از سفارش، تأیید انسانی، کلید توقف و لاگ کامل. اگر یکی از اینها در سامانهٔ شما نیست، پیش از افزایش سرمایه، اول همان را بسازید.
اگر روی ربات معاملاتی با هوش مصنوعی کار میکنید و برای طراحی لایهٔ ریسک، اتصال امن به کارگزار یا بازبینی کد کمک میخواهید، میتوانید از صفحهٔ «سفارش سامانه» در سایت بهوندی با ما در تماس باشید.
این مطلب توصیهٔ سرمایهگذاری نیست و هیچ سودی را تضمین نمیکند. نتیجهٔ بکتست یا معاملهٔ کاغذی، تضمینی برای عملکرد آینده نیست.
نظرها
هنوز نظری نیست. اولین نظر را شما بنویسید.